
この記事は、個人情報の漏洩(法律上は「漏えい」)が疑われる事態が起きたときに、会社が最初の数日で何をすべきかを整理した内容です。メールの誤送信、BCCとCCの送り間違い、PCやUSBメモリの紛失、不正アクセス、そして社員がChatGPTなどの生成AIに個人情報を入力してしまったケースまで、個人情報保護委員会への報告が必要かどうかと、その期限を解説しています。経営者や総務・法務・情報システムの担当者が読むことで、「まだ漏れたと決まったわけではないから」と様子を見ているうちに報告期限を過ぎてしまう、という事態を避けるための判断軸を得られます。
「お客様宛てのメールを、別のお客様に送ってしまいました」「営業担当のノートPCが見当たりません」——こうした報告が現場から上がってきたとき、多くの会社でまず始まるのは「本当に漏れたのか」の確認です。もちろん確認は必要です。ただ、その間にも報告期限は進んでいる、という点はあまり知られていないように思います。
2026年9月末から10月にかけては、飲食チェーンの公式アプリ、コンビニの会員ID、証券会社の問い合わせ管理システムなど、身近なサービスで個人情報の漏えい(可能性を含む)の公表が相次ぎました(サイバーセキュリティラボのまとめ)。2026年1月から10月27日までに不正アクセスによる情報漏えいを公表した企業・団体は、815件にのぼるとする集計もあります。
特に目立つのが、問い合わせ管理やメール配信、コミュニティ運営など、外部の事業者に任せていたサービスが攻撃を受け、そこに預けていた顧客情報が「漏えいしたおそれがある」という発表です。つまり、自社のシステムに問題がなくても、委託先からの一報で突然「当事者」になり得るというわけです。
結論:個人情報の漏洩が疑われたら押さえるべき4つのこと
- 漏洩が確定していなくても、報告が必要になることがあります。報告の対象は「漏えいが発生したおそれがある事態」まで含みます。
- 個人情報保護委員会への速報は、3〜5日以内が目安です。起点は、社内のどこかの部署が気づいた時点です。確報は30日以内(不正アクセスなど不正目的のおそれがある場合は60日以内)です。
- 報告が必要なのは4つのケースです。要配慮個人情報が含まれる、財産的被害のおそれがある、不正目的のおそれがある、本人の数が1,000人を超える、のいずれかに当たる場合です。
- 初動は「止める→保全する→確認する→判断する→報告・連絡する」の5ステップです。調査が終わるのを待たず、並行して進めます。
まだ漏洩と決まっていなくても、報告は必要?
そもそも個人情報の「漏えい」とは
個人情報保護法でいう「漏えい等」とは、個人データの①漏えい(外部への流出)、②滅失(内容の喪失)、③毀損(内容の変更や利用不能)の総称です。このうち、個人情報保護法施行規則(以下「規則」といいます。)7条各号の類型に当たるものが通称「報告対象事態」で、個人情報保護委員会への報告と本人への通知が義務になります(個人情報保護法26条1項・2項)。
「漏洩したおそれ」の段階で報告対象になる
ここで押さえておきたいのが、規則7条の各号が、漏えい等が「発生し、又は発生したおそれがある事態」と定めているという点です。つまり、漏えいが確定していなくても、おそれがあれば報告対象になり得るわけです。「まだ漏れたと決まったわけではない」は、報告を先送りする理由にはならない、ということになります。
期限はいつから数える?──社内のどこかの部署が気づいた時点
もう一つ見落とされやすいのが、期限の起点です。起点となる「知った時点」は、経営陣や法務部が把握した時点ではなく、社内のいずれかの部署が事態を知った時点とされています。現場で情報が止まっていれば、その間も期限は進んでいるというわけです。
個人情報が漏洩したかもと思ったら、最初にやること5ステップ
個人情報保護委員会のガイドライン(通則編)3-5-2は、漏えい等が発覚したときに講ずべき措置として、①社内報告と被害拡大の防止、②事実関係の調査と原因究明、③影響範囲の特定、④再発防止策の検討・実施などを挙げています。これを初動の時間軸に並べ直すと、次の5つのステップになります。
ステップ1:社内で報告を上げ、被害の拡大を止める
現場の担当者から責任者・法務へ、まず即時に上げることが出発点です。あわせて、不正アクセスであればアカウント停止や通信遮断、メールの誤送信であれば受信者への削除依頼、PCやスマートフォンの紛失であれば遠隔ロックなど、被害が広がらないための措置を取ります。
ステップ2:ログやメールなどの証拠を残す
ログ、メール、端末、チャット履歴などを、削除や初期化をする前に保全します。後から「誰の、どの情報が、何件」出たのかを特定できるかどうかは、実はこの段階で決まってしまうんですね。
ステップ3:何が・何件・どこに出たのかを確認する
いつ、何が、どこに、誰の操作で出たのかを確認します。このとき、「漏えいした」(確認済み)と「漏えいしたおそれがある」(未確認)を区別して記録しておくことが、後の報告・公表文の正確さにつながります。
ステップ4:個人情報保護委員会への報告が必要かを判断する
次章の4つのケースに当たるかを確認します。判断に迷う場合は、報告が必要な前提で準備を進めておく方が安全です。
ステップ5:報告・お客様への連絡・公表の準備に入る
委員会への速報、本人への通知、ウェブサイトでの公表の段取りを決め、問い合わせ窓口と想定問答を用意します。
端的に言うと、調査を尽くしてから報告を考えるのではなく、調査と並行して報告の準備を進めるというのが初動の基本です。
個人情報保護委員会への報告が必要なケース・不要なケース
報告が必要になるのは、規則7条が定める次の4つのケース(報告対象事態)のいずれかに当たる場合です。なお、漏洩した個人データに高度な暗号化等の秘匿化措置が講じられている場合は、対象から外れます。
規則7条 | 報告が必要になるケース | 具体例・判断の目安 |
|---|---|---|
1号 | 要配慮個人情報が含まれる | 病歴、健康診断の結果、犯罪歴など。1人分でも対象 |
2号 | 不正利用で財産的被害が生じるおそれがある | クレジットカード番号、ネットバンキングのID・パスワードなど。氏名・住所・電話番号・メールアドレスだけでは直ちに当たらない(Q&A6-11) |
3号 | 不正の目的によるおそれがある | 不正アクセス、ランサムウェア、従業員による持ち出しなど。確報の期限が60日になる |
4号 | 本人の数が1,000人を超える | 顧客名簿、問い合わせ履歴、BCCで送るべきメールを宛先表示で一斉送信した場合など |
実務で特に注意したいのは4号です。氏名・住所・電話番号・メールアドレスといった連絡先情報は、それだけでは2号に当たらないとされています。しかし、件数が1,000人を超えれば、別途4号で報告対象になります。「カード情報は含まれていないから大丈夫」という判断は、人数を確認するまでは早計ということになります。
逆に、報告が不要になりやすいのは、要配慮個人情報やカード情報を含まない連絡先情報が、1,000人以下の範囲で誤送信された場合などです。ただし、報告義務がなくても、受信者への削除依頼、本人へのお詫びと説明、再発防止といった対応は必要です。また、報告義務の有無にかかわらず、本人から損害賠償を請求される可能性は残ります。
報告はいつまでに?速報・確報の期限と数え方
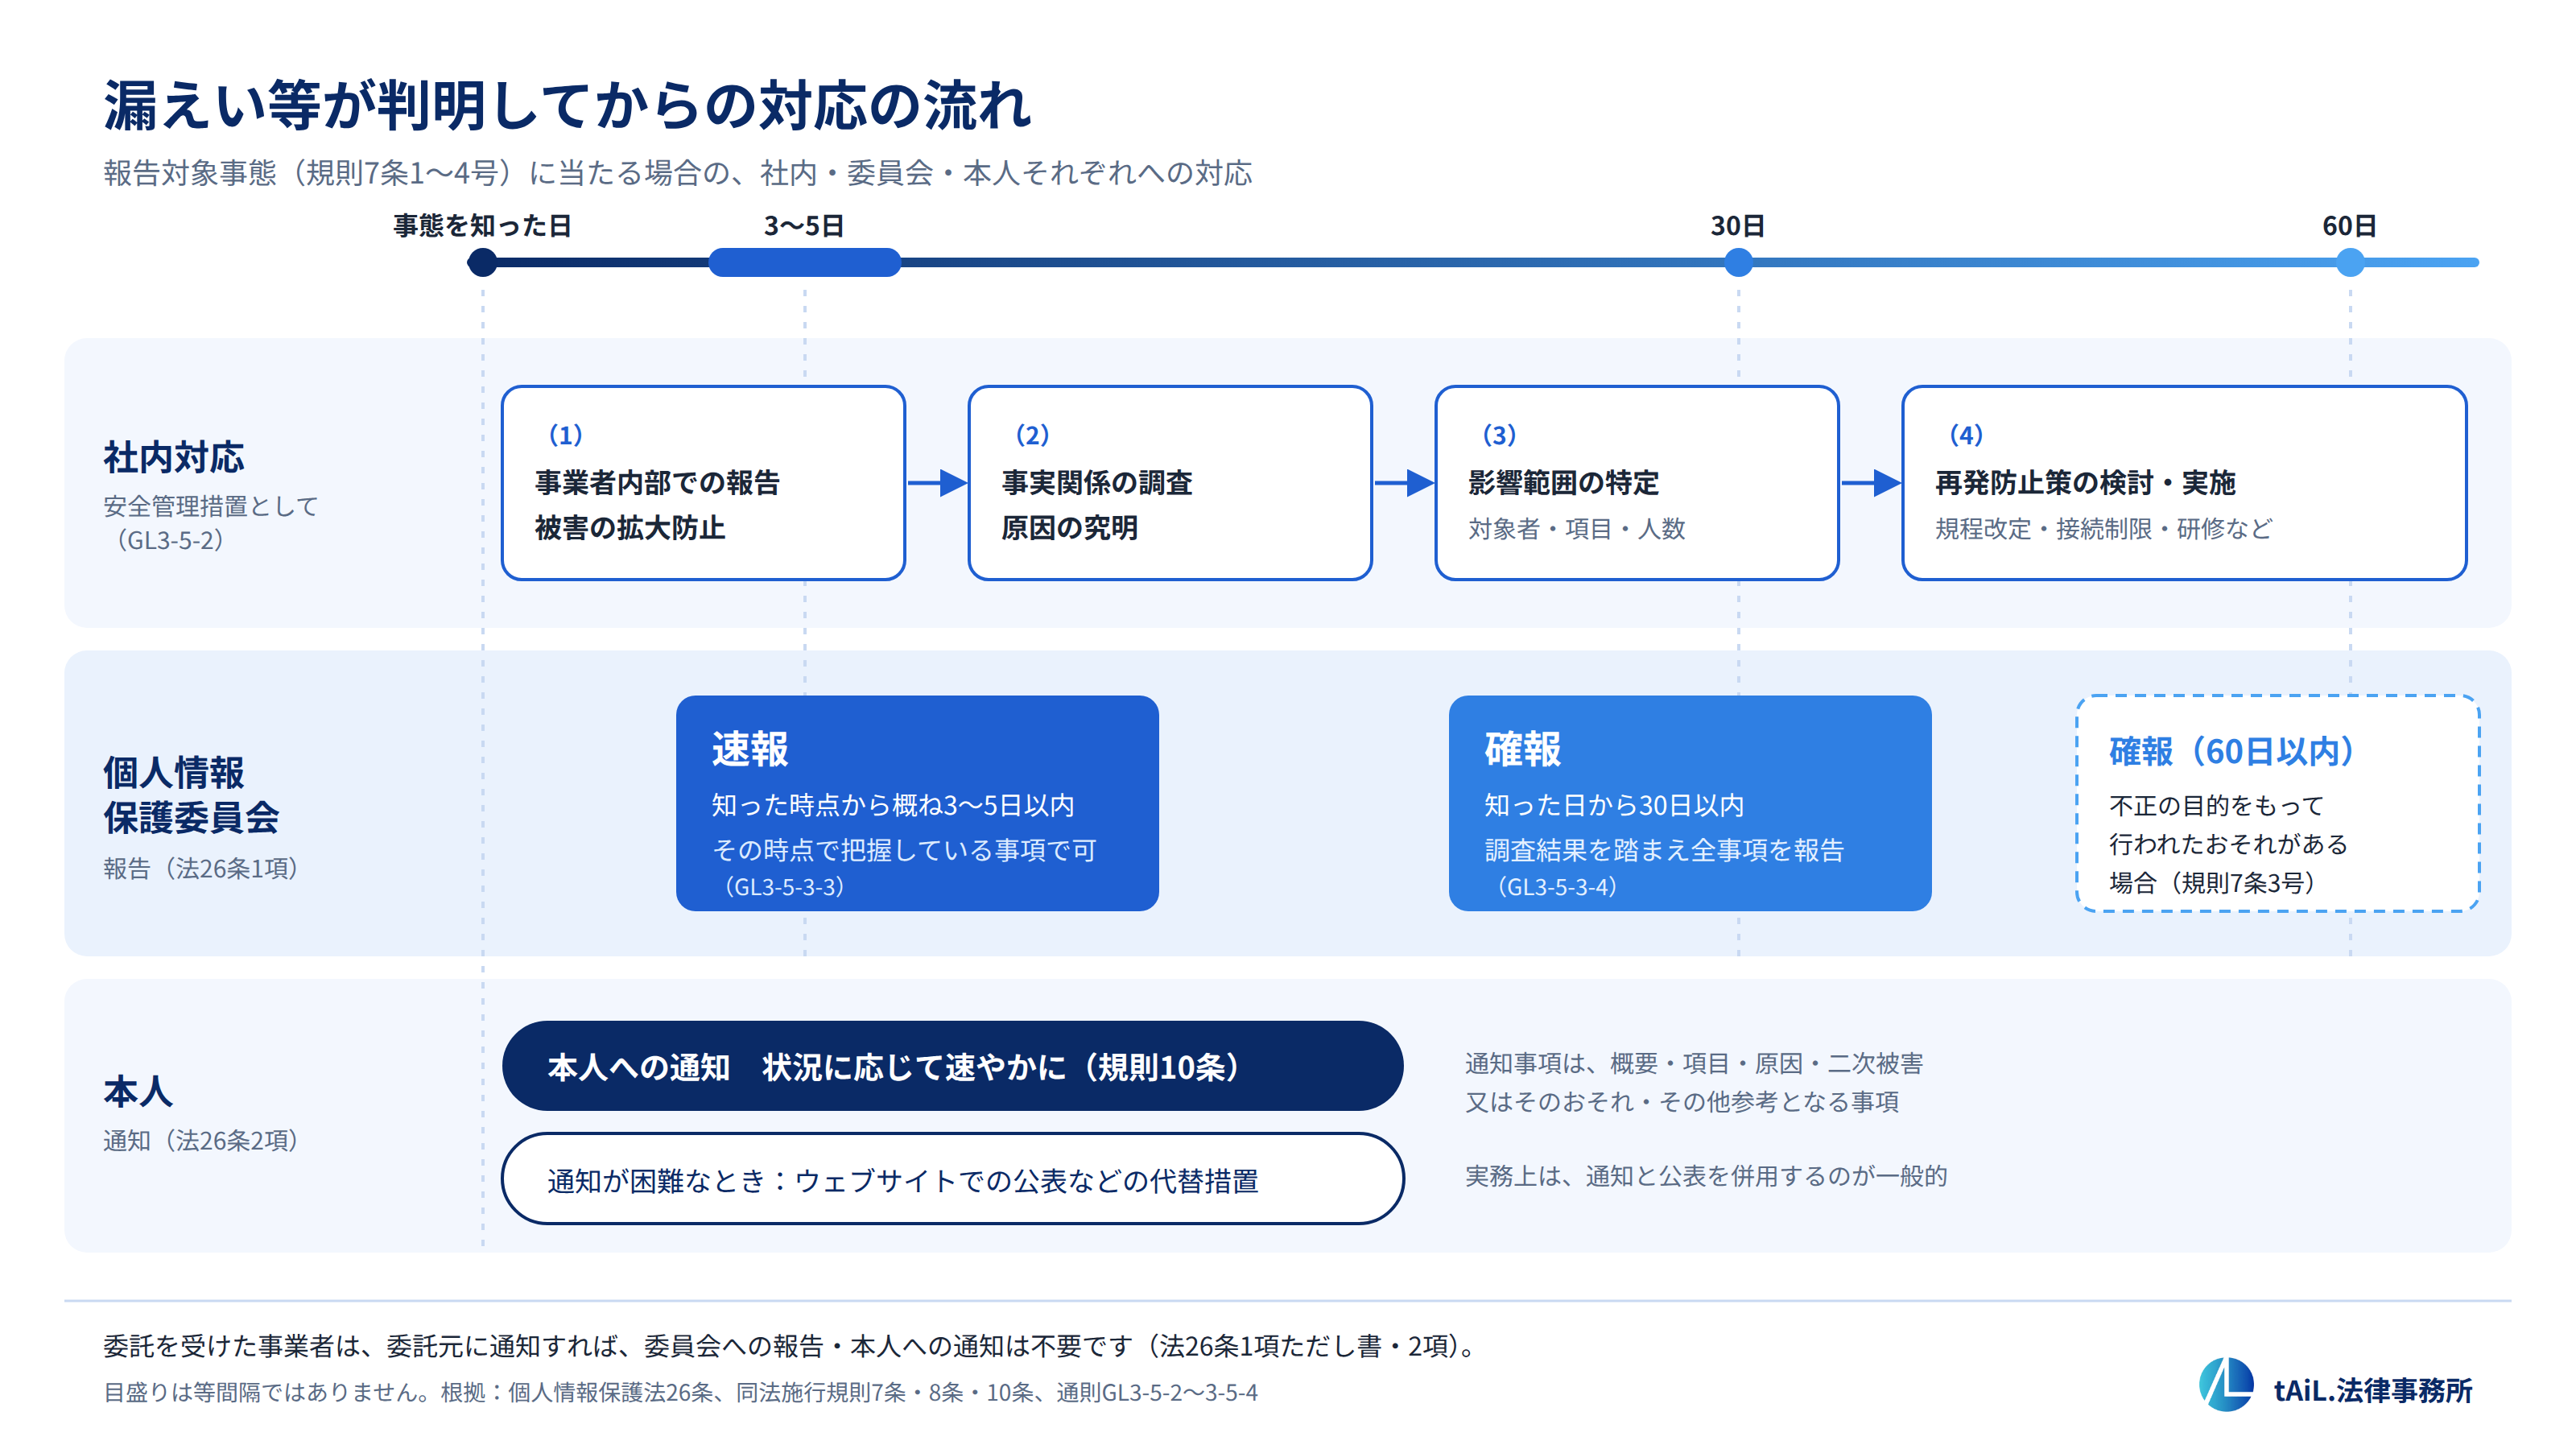
個人情報保護委員会への報告は、「速報」と「確報」の2段階で行います(規則8条、ガイドライン(通則編)3-5-3)。
速報は、事態を知った時点から「速やかに」行うもので、目安は3〜5日とされています。この段階では、報告時点で把握している事項だけを報告すれば足ります。速報の時点で全事項がそろっていれば、1回の報告で確報を兼ねることもできます。
確報は、知った日から30日以内(3号の不正目的のおそれがある場合は60日以内)に、調査結果を踏まえて全事項を報告するものです。合理的な努力を尽くしても判明しない事項は、その時点の内容で報告し、判明しだい追完します。期限は知った日を1日目とし、土日祝日も含めて数えます。
報告は、個人情報保護委員会の「漏えい等の対応とお役立ち資料」のページにある報告フォームから行えます。
お客様(本人)への連絡と、ホームページでの公表はどうする?
本人への通知も、事態を知った後「速やかに」行う必要があります(法26条2項、規則10条、ガイドライン(通則編)3-5-4)。通知する事項は、事態の概要、漏洩した個人データの項目、原因、二次被害のおそれの有無、そして本人が自ら取り得る措置などです。全容が判明するまで待つ必要はありません。ただし、初期対応が終わる前に通知するとかえって被害が広がる場合など、その時点では通知を要しないと考えられる場面もあります。
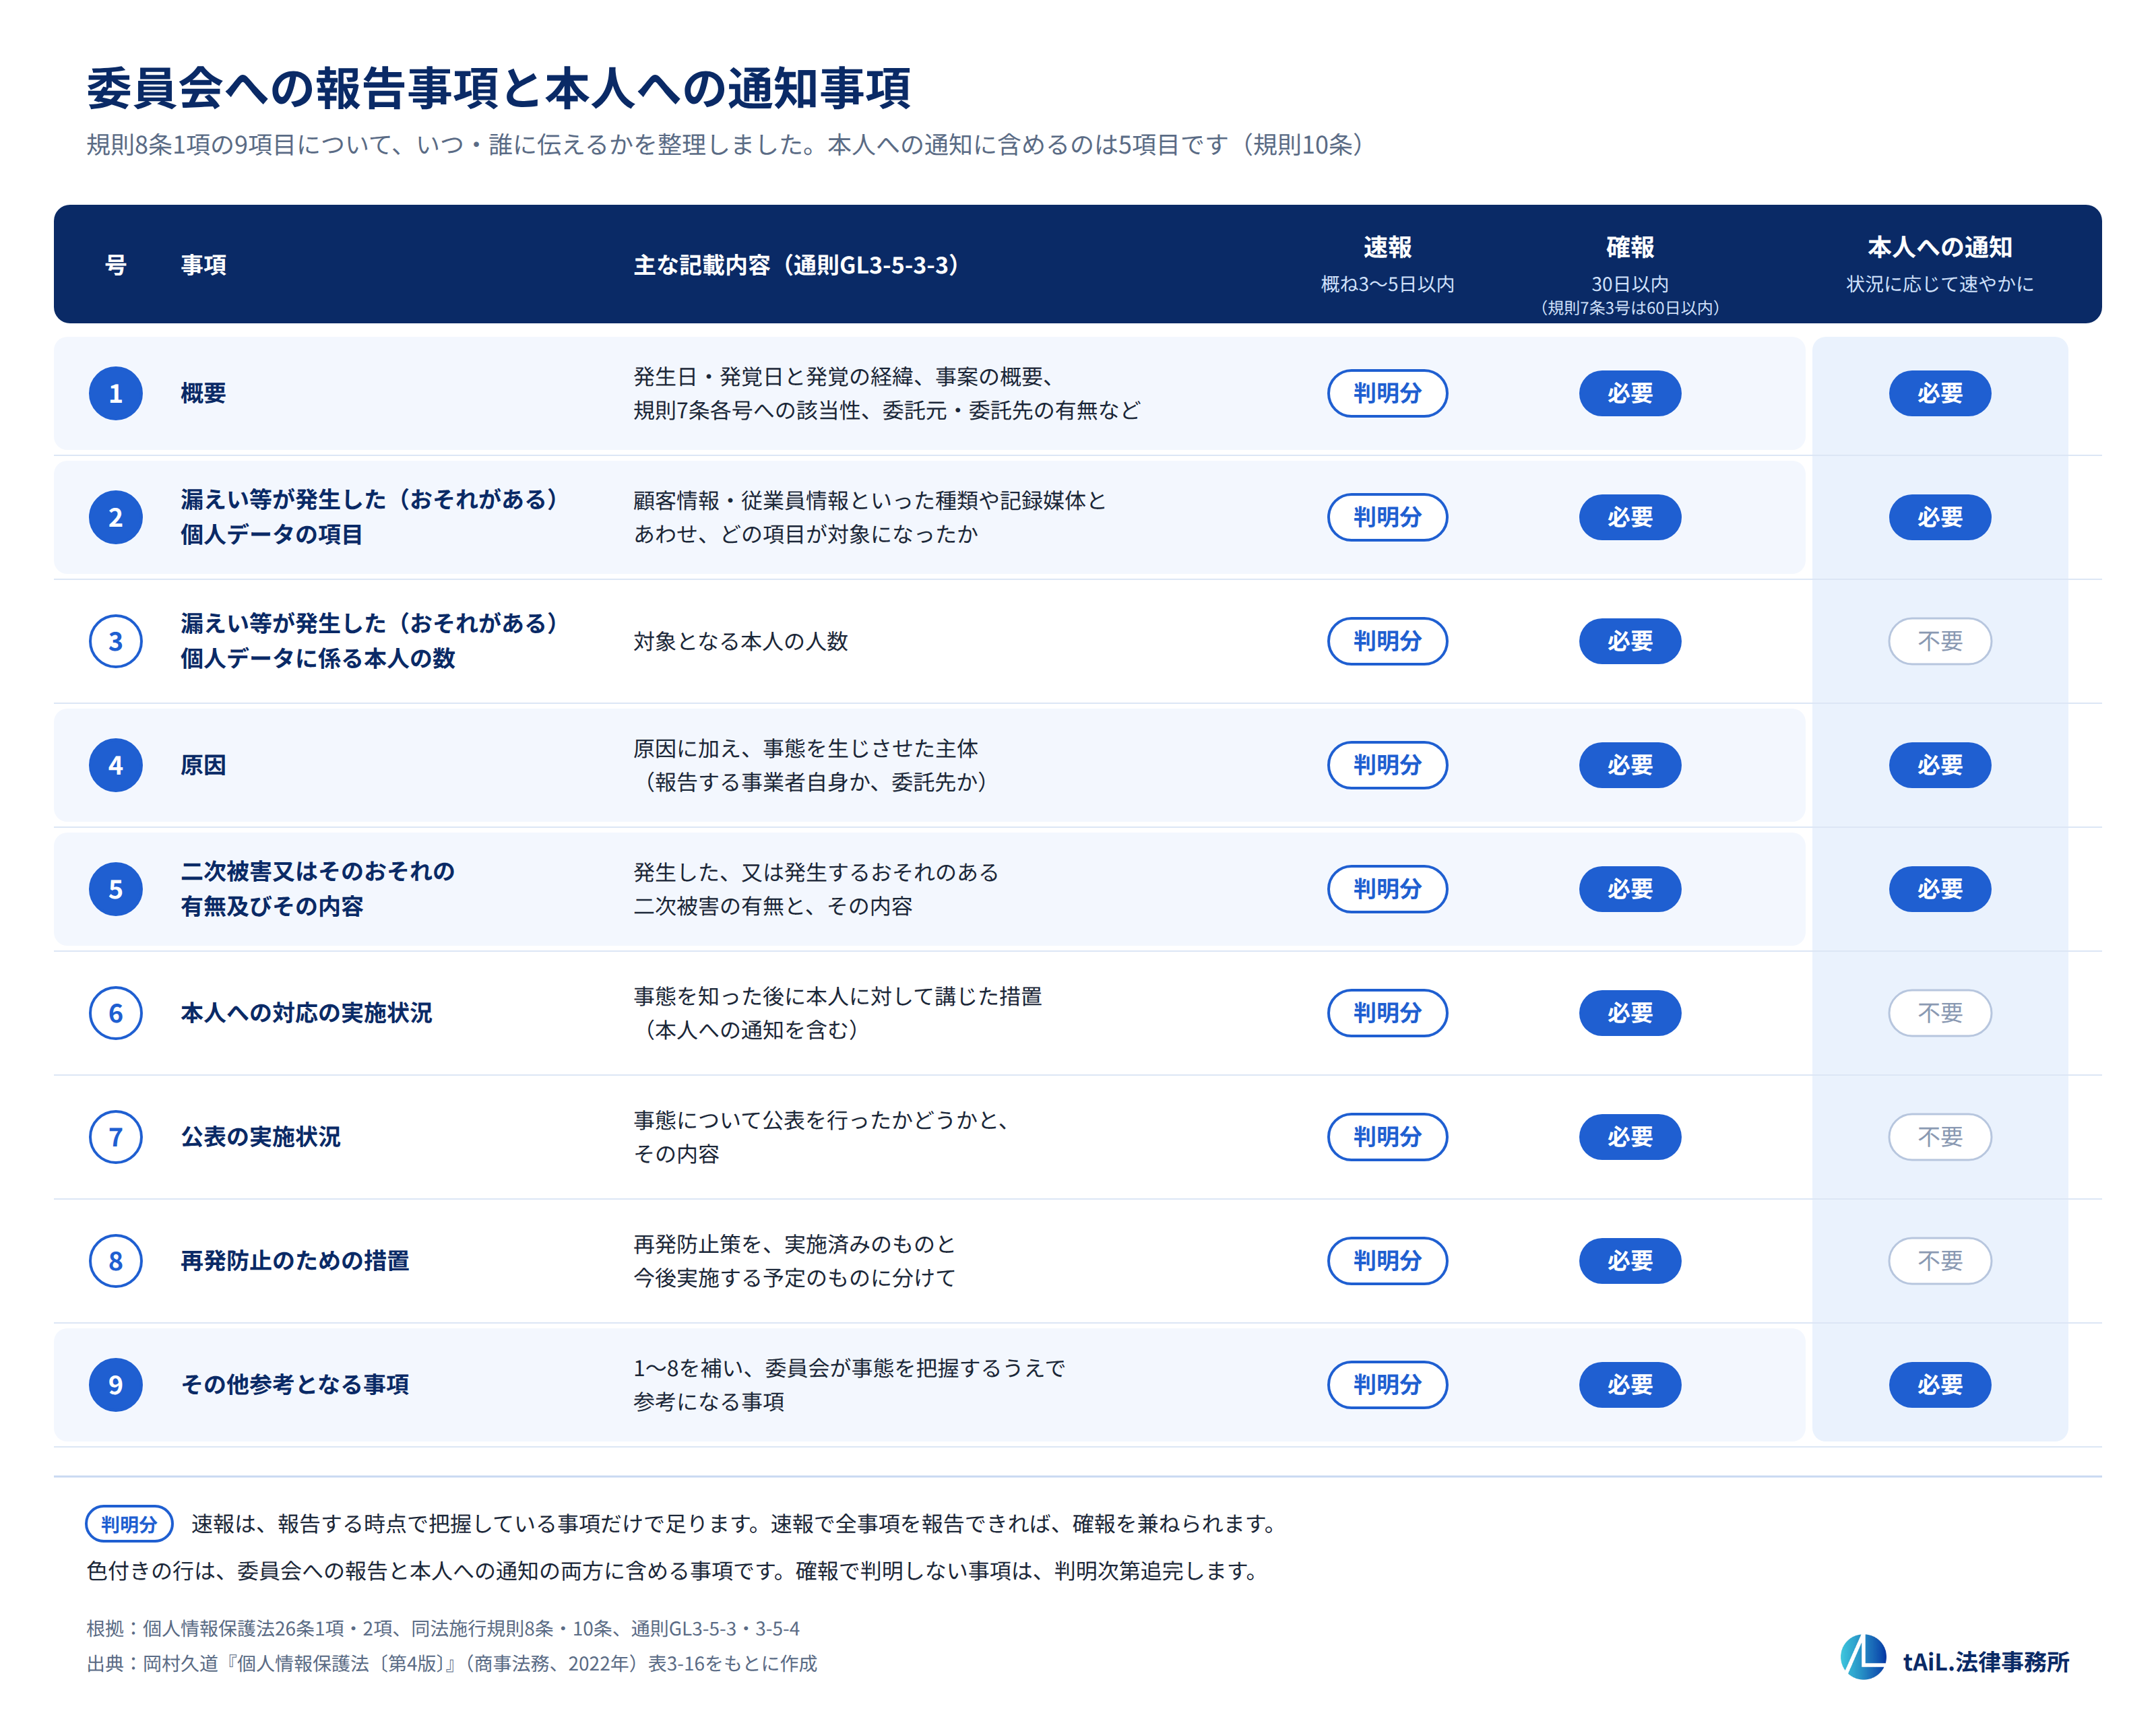
実務上は、連絡先が古いなどで通知が届かない場合に備えて、自社ウェブサイトでの公表を併用するのが一般的です。公表文と通知文を作るときは、次の点を押さえておきたいと思います。
- 3つの書面で数字をそろえる:委員会への報告、公表文、通知メールで、日付・人数・項目を一致させる
- 「漏えいした」と「おそれがある」を書き分ける:確認できた事実と未確認の事項を混ぜない
- 注意喚起と窓口を必ず載せる:本件を装った不審な連絡への注意と、問い合わせ先を明記する
- 通知メールに漏えいした情報そのものを転記しない:誤送信すれば、それ自体が新たな漏えいになる
委託先・外注先で漏洩が起きたら、報告するのはどっち?
結論から言うと、原則として委託元が報告します。本来は委託元と受託者の双方に報告義務がありますが、受託者が委託元に事態を通知すれば、受託者自身の委員会への報告と本人通知は免除されます(法26条1項ただし書、2項)。重複報告を一本化し、委託元に対応を集中させる趣旨です。
したがって、受託者の立場では「委託元への速やかな通知」が初動の中心になります。一方、委託元の立場では、受託者からの連絡を受けた時点から自社の対応が始まると考えておく必要があります。契約上の事故報告の期限や連絡経路を、平時のうちに確認しておきたいところです。
社員がAI(ChatGPTなど)に個人情報を入力してしまったら、漏洩になる?
最近目立つのが、社員が顧客名簿や問い合わせ内容をChatGPTなどの生成AIに入力してしまった、というケースです。漏洩に当たるかどうかは、どのサービスに、どの社内ルールの下で入力したかで分かれます。
入力の状況 | 漏えいへの該当 |
|---|---|
会社が利用を認めていないサービスに、従業員の個人アカウントで入力(シャドーAI) | 該当する。4類型に当たれば報告対象 |
会社が契約したサービスだが、社内規程で個人データの入力を禁じていた | 該当する。会社の意図しない外部流出のため |
会社が契約したサービスに、社内規程に従って入力 | 会社の管理下の取扱いで、漏えいには当たらない |
注意したいのは、3つ目の場合でも問題がなくなるわけではないという点です。利用目的の範囲外の取扱い、第三者提供(法27条)、外国にある第三者への提供(法28条)の問題は、漏えいとは別に残ります。また、「入力データが学習に使われない設定だから問題ない」とも言い切れません。この点は、生成AIへの入力といわゆる「クラウド例外」の関係として、別の機会に解説したいと思います。
実際の公表事例としては、全国健康保険協会兵庫支部の委託先で、作業者が個人情報を含むデータを個人利用の生成AIサービスにアップロードした事案があります。生成AIのケースでは、チャット履歴の保全、サービスの利用規約と学習設定の確認、提供事業者への削除依頼が、先ほどの5ステップに加わることになります。
関連する論点は、次の記事でも解説しています。
- 社員がChatGPTに社内情報を入力してしまった。情報漏洩になる?
- 社員が会社に無断でChatGPTを使ってトラブル。会社の責任になる?
- 取引先から「生成AI利用の調査票・誓約書」が届いたら?回答前に確認すべきこと
2026年の個人情報保護法改正で、漏洩報告のルールは変わる?
2026年(令和8年)7月10日、個人情報保護法の改正法が成立しました(個人情報保護委員会「法律案の閣議決定について」)。漏えい等報告についても、本人通知の緩和や速報の一部免除といった見直しが含まれると解説されています。
ただし、施行は公布から2年以内で、2028年頃と見込まれます。具体的な要件は、これから定められる委員会規則・ガイドラインで確定していくことになります。施行までは、本記事で解説した現行の手順で対応する必要があるという点に注意してください。当事務所では規則案の公表を継続的にウォッチしており、公表され次第、本記事を更新します。
よくある質問(FAQ)
Q. メールを1通誤送信しただけでも、報告は必要ですか?
要配慮個人情報が含まれず、財産的被害のおそれもなく、本人が1名であれば、通常は4類型に当たらず報告義務はありません。ただし、健康情報などの要配慮個人情報が含まれていれば、1件でも報告対象です。報告が不要な場合でも、受信者への削除依頼や再発防止といった安全管理措置としての対応は必要になります。
Q. BCCで送るべきメールを、TOやCCで一斉送信してしまったら?
氏名入りのアドレスなど、特定の個人を識別できるメールアドレスは個人情報に当たります。宛先が1,000人を超えていれば、4号に当たり報告対象です。1,000人以下であっても、受信者への削除依頼と、本来の送信先へのお詫び・説明は必要です。
Q. 暗号化したPCやUSBメモリをなくした場合も、報告が必要ですか?
高度な暗号化等の秘匿化がされ、復号に必要な鍵やパスワードが一緒に漏洩していなければ、報告対象から外れ得ます。ただし、使っている暗号化がガイドライン・Q&Aの示す水準を満たしているかの確認が前提です。
Q. 速報の目安(3〜5日)を過ぎてしまったら、どうすればいい?
3〜5日はあくまで目安であり、過ぎたからといって報告が不要になるわけではありません。気づいた時点でただちに報告し、遅れた経緯を説明できるようにしておくことが大切です。
Q. ホームページでの公表(お詫び文の掲載)は義務ですか?
公表そのものは、一般的には法律上の義務ではありません。ただし、本人への通知が困難な場合には、公表などの代替措置を取ることになります(法26条2項ただし書)。また、ガイドラインも、事案に応じて事実関係や再発防止策を速やかに公表することが望ましいとしており、二次被害の防止という観点から公表を選ぶ場面は多いと考えられます。
Q. 報告の期限に、土日祝日は含まれますか?
含まれます。知った日を1日目として数え、確報の期限の末日が土日祝日や年末年始の閉庁日に当たる場合は翌日が期限になります。
Q. 委託先から「漏洩があった」と連絡を受けたら、どうすればいい?
受託者が委託元に通知した場合、委員会への報告と本人への通知は委託元が行うことになります。連絡を受けた時点で自社の案件として動き出し、本記事の5ステップに沿って対応を進めてください。
Q. 報告しなかった場合、罰則はありますか?
報告を怠ったこと自体に直ちに刑罰が科されるわけではありません。ただし、個人情報保護委員会は報告の求め、指導・勧告、命令を行うことができ、命令に違反すると1年以下の拘禁刑または100万円以下の罰金(法人は1億円以下の罰金)の対象になります(法178条、184条)。何より、報告の遅れや隠蔽が後から明らかになった場合の信用への影響は、小さくありません。
漏洩に備えた社内体制づくりは、平時のうちに
本記事で見てきたとおり、漏えい対応は、事故が起きてから慌てて調べるのでは間に合わない分野です。報告ルート、判断基準、公表文・通知文のひな形、そしてログの設計は、平時にしか整えられません。
tAiL.法律事務所の生成AI法務サービスでは、漏えい等事案の初動対応や報告対象事態の判断から、公表文・本人通知文の作成、再発防止のための社内規程の策定まで、法律と技術の両面からサポートしています。
出典・注記
- 個人情報の保護に関する法律26条1項・2項、27条、28条、178条、184条
- 個人情報の保護に関する法律施行規則7条、8条、10条
- 個人情報保護委員会「個人情報の保護に関する法律についてのガイドライン(通則編)」3-5-2、3-5-3、3-5-4
- 個人情報保護委員会「「個人情報の保護に関する法律についてのガイドライン」に関するQ&A」Q6-11
- 個人情報保護委員会「漏えい等の対応とお役立ち資料」
- 個人情報保護委員会「法律案の閣議決定について」(令和8年4月7日閣議決定、令和8年7月10日成立)
- サイバーセキュリティラボ「【号外】【2026年9月・10月】相次ぐ不正アクセス・情報漏えい まとめ65選」
- 土門大貴「2026年の不正アクセス被害企業一覧。何が漏れたか」(2026年10月27日更新)
- 全国健康保険協会兵庫支部の公表事案(令和8年8月20日発生)
- 本記事は現行法(令和8年改正法の施行前)に基づきます。改正法に係る委員会規則・ガイドラインの公表があった場合は、本記事を更新します。
- 本記事は一般的な情報提供を目的とするものであり、個別の案件に関する法的助言ではありません。
執筆:弁護士 原智輝(福岡県弁護士会)/tAiL.法律事務所代表